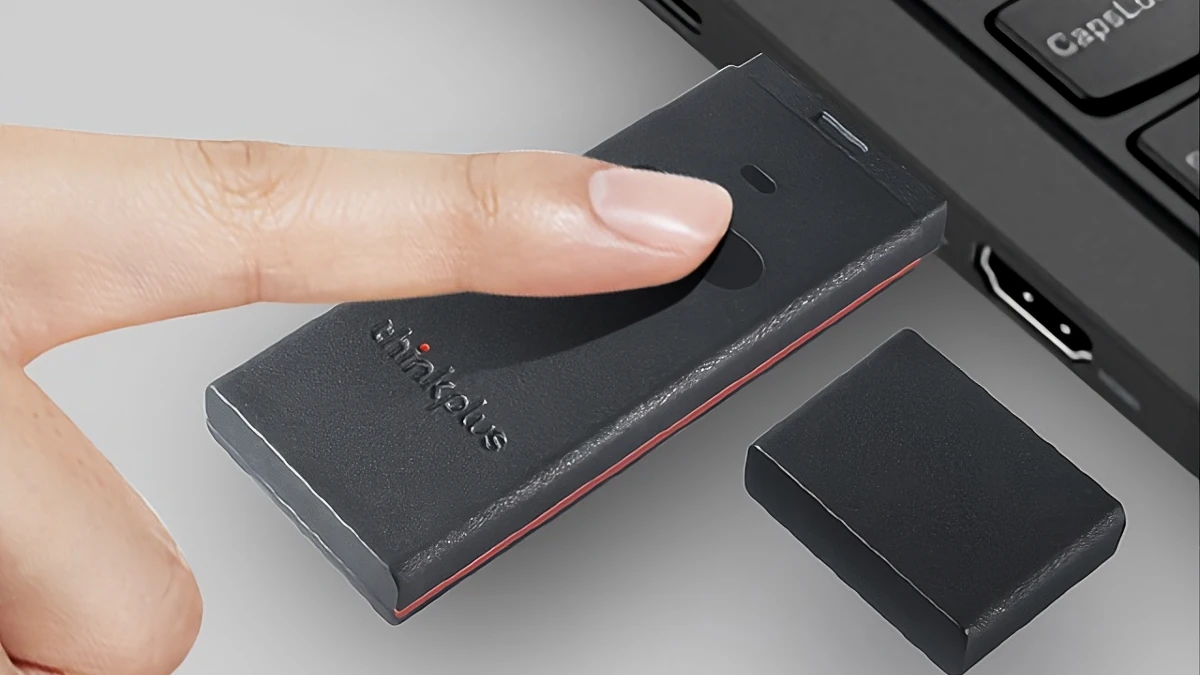
Lenovo deklarowało szyfrowanie danych i ochronę odciskiem palca. Wystarczyło jednak zajrzeć do wnętrza urządzenia, by przekonać się, ile warte są te zapewnienia.
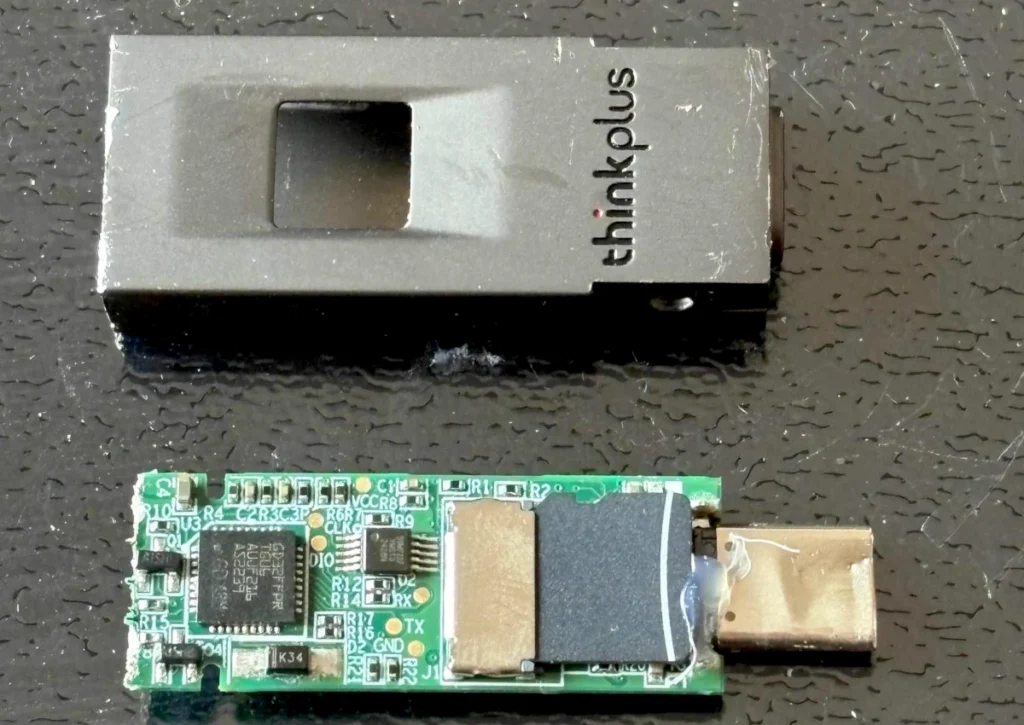
Badacz bezpieczeństwa Xusheng Li postanowił sprawdzić, jak działa Lenovo ThinkPlus FU100, czyli pendrive reklamowany jako nośnik z AES-256 i czytnikiem linii papilarnych. Po rozebraniu obudowy znalazł jednak zwykłą kartę microSD, na której wszystkie pliki zapisano bez jakiegokolwiek szyfrowania. Biometria odpowiadała wyłącznie za aktywowanie połączenia USB, więc do uzyskania dostępu do danych wystarczyło fizyczne wyjęcie karty. Co gorsza, podobne problemy wykryto również w urządzeniach innych producentów.
Lenovo przyznało się do winy i oferuję wymianę sprzętu
Pierwsze badania przeprowadzono jeszcze w 2025 roku, ale niedawno Li wrócił do tematu, wykorzystując Codex od OpenAI. W przypadku NetacFileLock sztuczna inteligencja potrzebowała zaledwie 7 minut na znalezienie kluczowej luki. Program korzystał bowiem ze stałego klucza AES-256 zapisanego bezpośrednio w pliku wykonywalnym, niezależnego od hasła użytkownika. Dodatkowo zapisywał hasła w dziennikach diagnostycznych, a tryb szybkiego szyfrowania pozostawiał część większych plików bez ochrony.
Nie lepiej wypadły rozwiązania konkurencji. Zabezpieczenia KakaSoft USB Copy Protection udało się obejść w 26 minut, a Nexcopy Copy Secure w zaledwie 10 minut. W obu przypadkach możliwe było odzyskanie plików bez znajomości hasła. Jeszcze ciekawiej wyglądała sytuacja z SecZure YutianDun, gdzie znaleziono dwa ukryte konta, pozwalające odszyfrować dane.
Wracając do Lenovo, firma próbowała rozwiązać problem poprzez zalanie karty pamięci żywicą epoksydową, utrudniając jej wyjęcie. Później opublikowano jednak oficjalny komunikat. Producent oferuje wymianę sprzętu lub aktualizację oprogramowania układowego za pośrednictwem serwisu, zalecając wcześniejsze wykonanie kopii zapasowej i usunięcie plików.
Najnowsze Komentarze