Chociaż nie mówimy o firmie tak popularnej jak HP, Dell czy Lenovo, to i tak skala problemu jest duża i wiele osób będzie musiało się mieć na baczności przez dłuższy czas.
Framework, producent laptopów projektowanych z myślą o łatwej naprawie i rozbudowie oraz od niedawna Mini PC, poinformował o poważnym incydencie bezpieczeństwa. W ręce cyberprzestępców trafiły dane osobowe wszystkich osób znajdujących się w bazie firmy. Rzecznik prasowy nie zdradził dokładnej liczby poszkodowanych, ale biorąc pod uwagę wcześniejsze szacunki sprzedaży, mowa może być nawet o dziesiątkach tysięcy klientów.
Klienci Framework muszą teraz uważać na ataki phishingowe
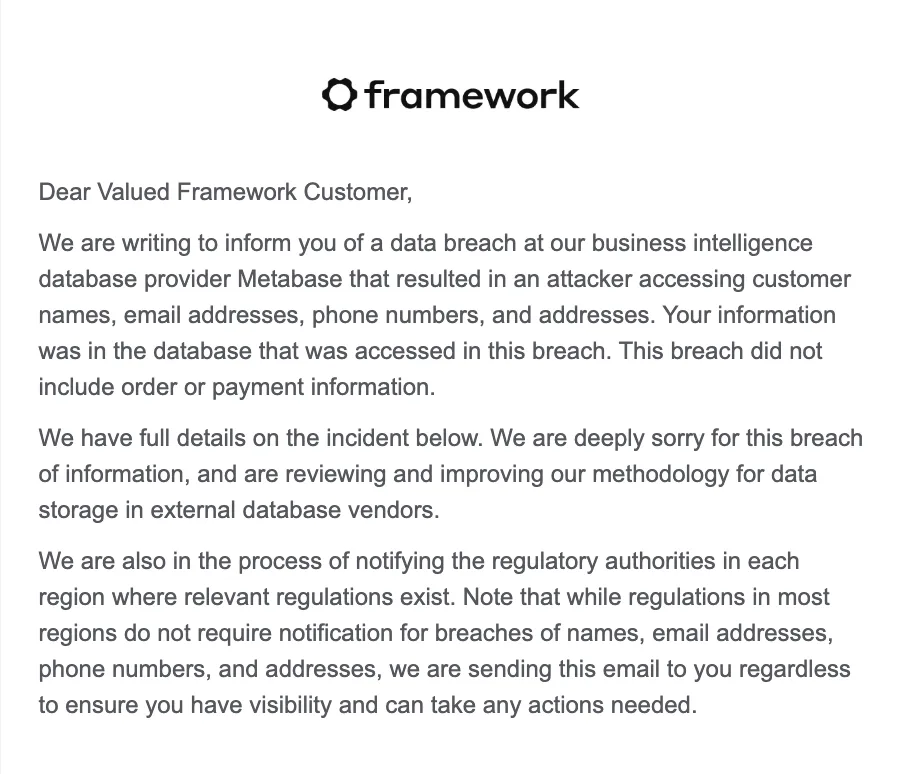
Hakerzy zdobyli imiona i nazwiska, adresy e-mail, numery telefonów oraz adresy zamieszkania klientów. Framework zapewnia przy tym, że wyciek nie obejmuje danych dotyczących płatności. Co ciekawe, atak nie był wymierzony bezpośrednio w producenta laptopów. Źródłem problemu okazała się platforma analityczna Metabase, z której korzysta Framework. Cyberprzestępcy wykorzystali nieznaną wcześniej lukę typu zero-day i uzyskali dostęp do baz danych klientów przechowywanych na serwerach chmurowych Metabase.
Framework przeprowadził własne dochodzenie i potwierdził, że atakujący dostali się również do jego instancji w chmurze, skąd pobrali dane klientów. Metabase ujawniło już incydent na swojej stronie, ale nie przekazało szerszych informacji na temat skali całego ataku.
Co teraz? Klienci Framework powinni zachować szczególną ostrożność wobec wiadomości podszywających się pod producenta, firmy kurierskie czy operatorów płatności. Przejęte dane mogą posłużyć do bardziej wiarygodnych prób phishingu, dlatego warto dokładnie sprawdzać nadawcę wiadomości, nie otwierać podejrzanych linków i włączyć uwierzytelnianie dwuskładnikowe wszędzie tam, gdzie jest to możliwe.
Najnowsze Komentarze